A Nintendo Switch 2 acaba de perder a virgindade quando o assunto é hack. Depois de pouco mais de um ano no mercado, o console finalmente sofreu seu primeiro jailbreak, e o mais curioso é que a inteligência artificial teve um papelão nisso tudo.
Quem assina a façanha é o pesquisador de segurança Sammy Hajhamid, mais conhecido pelo nick pepsipu. Ele batizou o exploit de ns2jb e contou nas redes sociais e em um blog detalhado como conseguiu abrir as portas do sistema da Nintendo sem precisar mexer em nada físico no aparelho, só software mesmo.
A brecha mora dentro do SmileBASIC 4, aquele aplicativo de criação de jogos que a Nintendo vende na eShop desde os tempos do primeiro Switch. Como o Switch 2 roda jogos do console anterior por retrocompatibilidade, o pepsipu encontrou ali uma falha clássica de estouro de número inteiro de 32 bits que permitiu executar código por conta própria dentro do sistema.
E aqui entra a parte mais bizarra da história. Para achar essa falha, o hacker contou com a ajuda do Codex, a ferramenta de programação com IA da OpenAI. Pepsipu montou um esquema com o Switch 1 e o Switch 2 pra que o Codex pudesse, idealmente, fazer o jailbreak sozinho, mas mesmo assim o processo exigiu esforço considerável e levou duas semanas de desenvolvimento. A ideia inicial era explorar o navegador baseado em WebKit do console, só que esse caminho não deu certo, e foi aí que a atenção se voltou pro SmileBASIC.
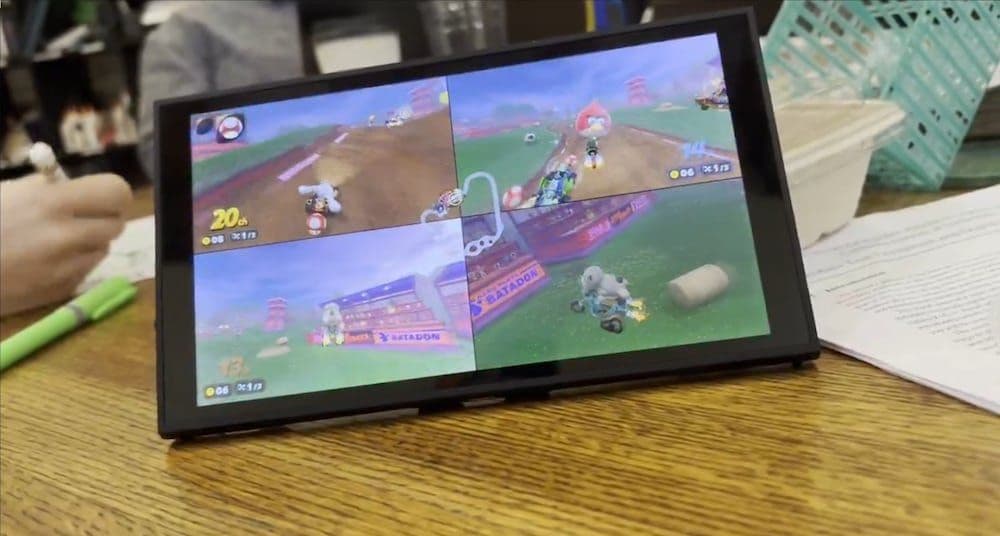
Pra provar que o negócio funciona de verdade, o pesquisador fez a festa dentro de Mario Kart World. O criador do exploit adicionou as personagens Peter Griffin e Hatsune Miku ao jogo, e outras fontes também mostram a Cinnamoroll, da Sanrio, e até um Angry Bird dando as caras na pista. Segundo o próprio pepsipu, essas modificações no jogo foram feitas rapidinho, em só um dia.
Agora, antes de sair comemorando achando que dá pra rodar jogo pirata no seu Switch 2 novinho, calma lá. O jailbreak é do tipo tethered, ou seja, amarrado. Isso quer dizer que ele não é permanente: toda vez que você desliga o console, precisa repetir o processo inteiro de novo pra reativar o acesso, o que inclui rodar um jogo específico do Switch original. Não existe, por enquanto, controle total do kernel nem nada parecido com uma custom firmware completa, tipo aquelas que a cena de hack do Switch 1 tinha com o Atmosphère.
Na prática, o que já dá pra fazer é rodar homebrew, modificar jogos, fazer backup dos saves e acessar boa parte dos periféricos do console através de manipulação direta de memória. Pirataria, pelo menos até agora, ninguém demonstrou que funciona por esse caminho.
O pesquisador publicou o código completo do exploit em um repositório público e detalhou tecnicamente cada etapa do processo em seu blog, o que é uma atitude bem corajosa considerando o histórico da Nintendo de perseguir judicialmente quem mexe com esse tipo de coisa. A expectativa agora é que a empresa reaja removendo o SmileBASIC 4 da eShop e lançando uma atualização de firmware pra fechar essa porta o quanto antes.
De qualquer forma, fica o marco histórico: pela primeira vez a cena de modding colocou as mãos no Switch 2, e com uma ajudinha e tanto da inteligência artificial. Resta saber quanto tempo a Nintendo vai levar pra tampar esse buraco.